Episode Details
Back to Episodes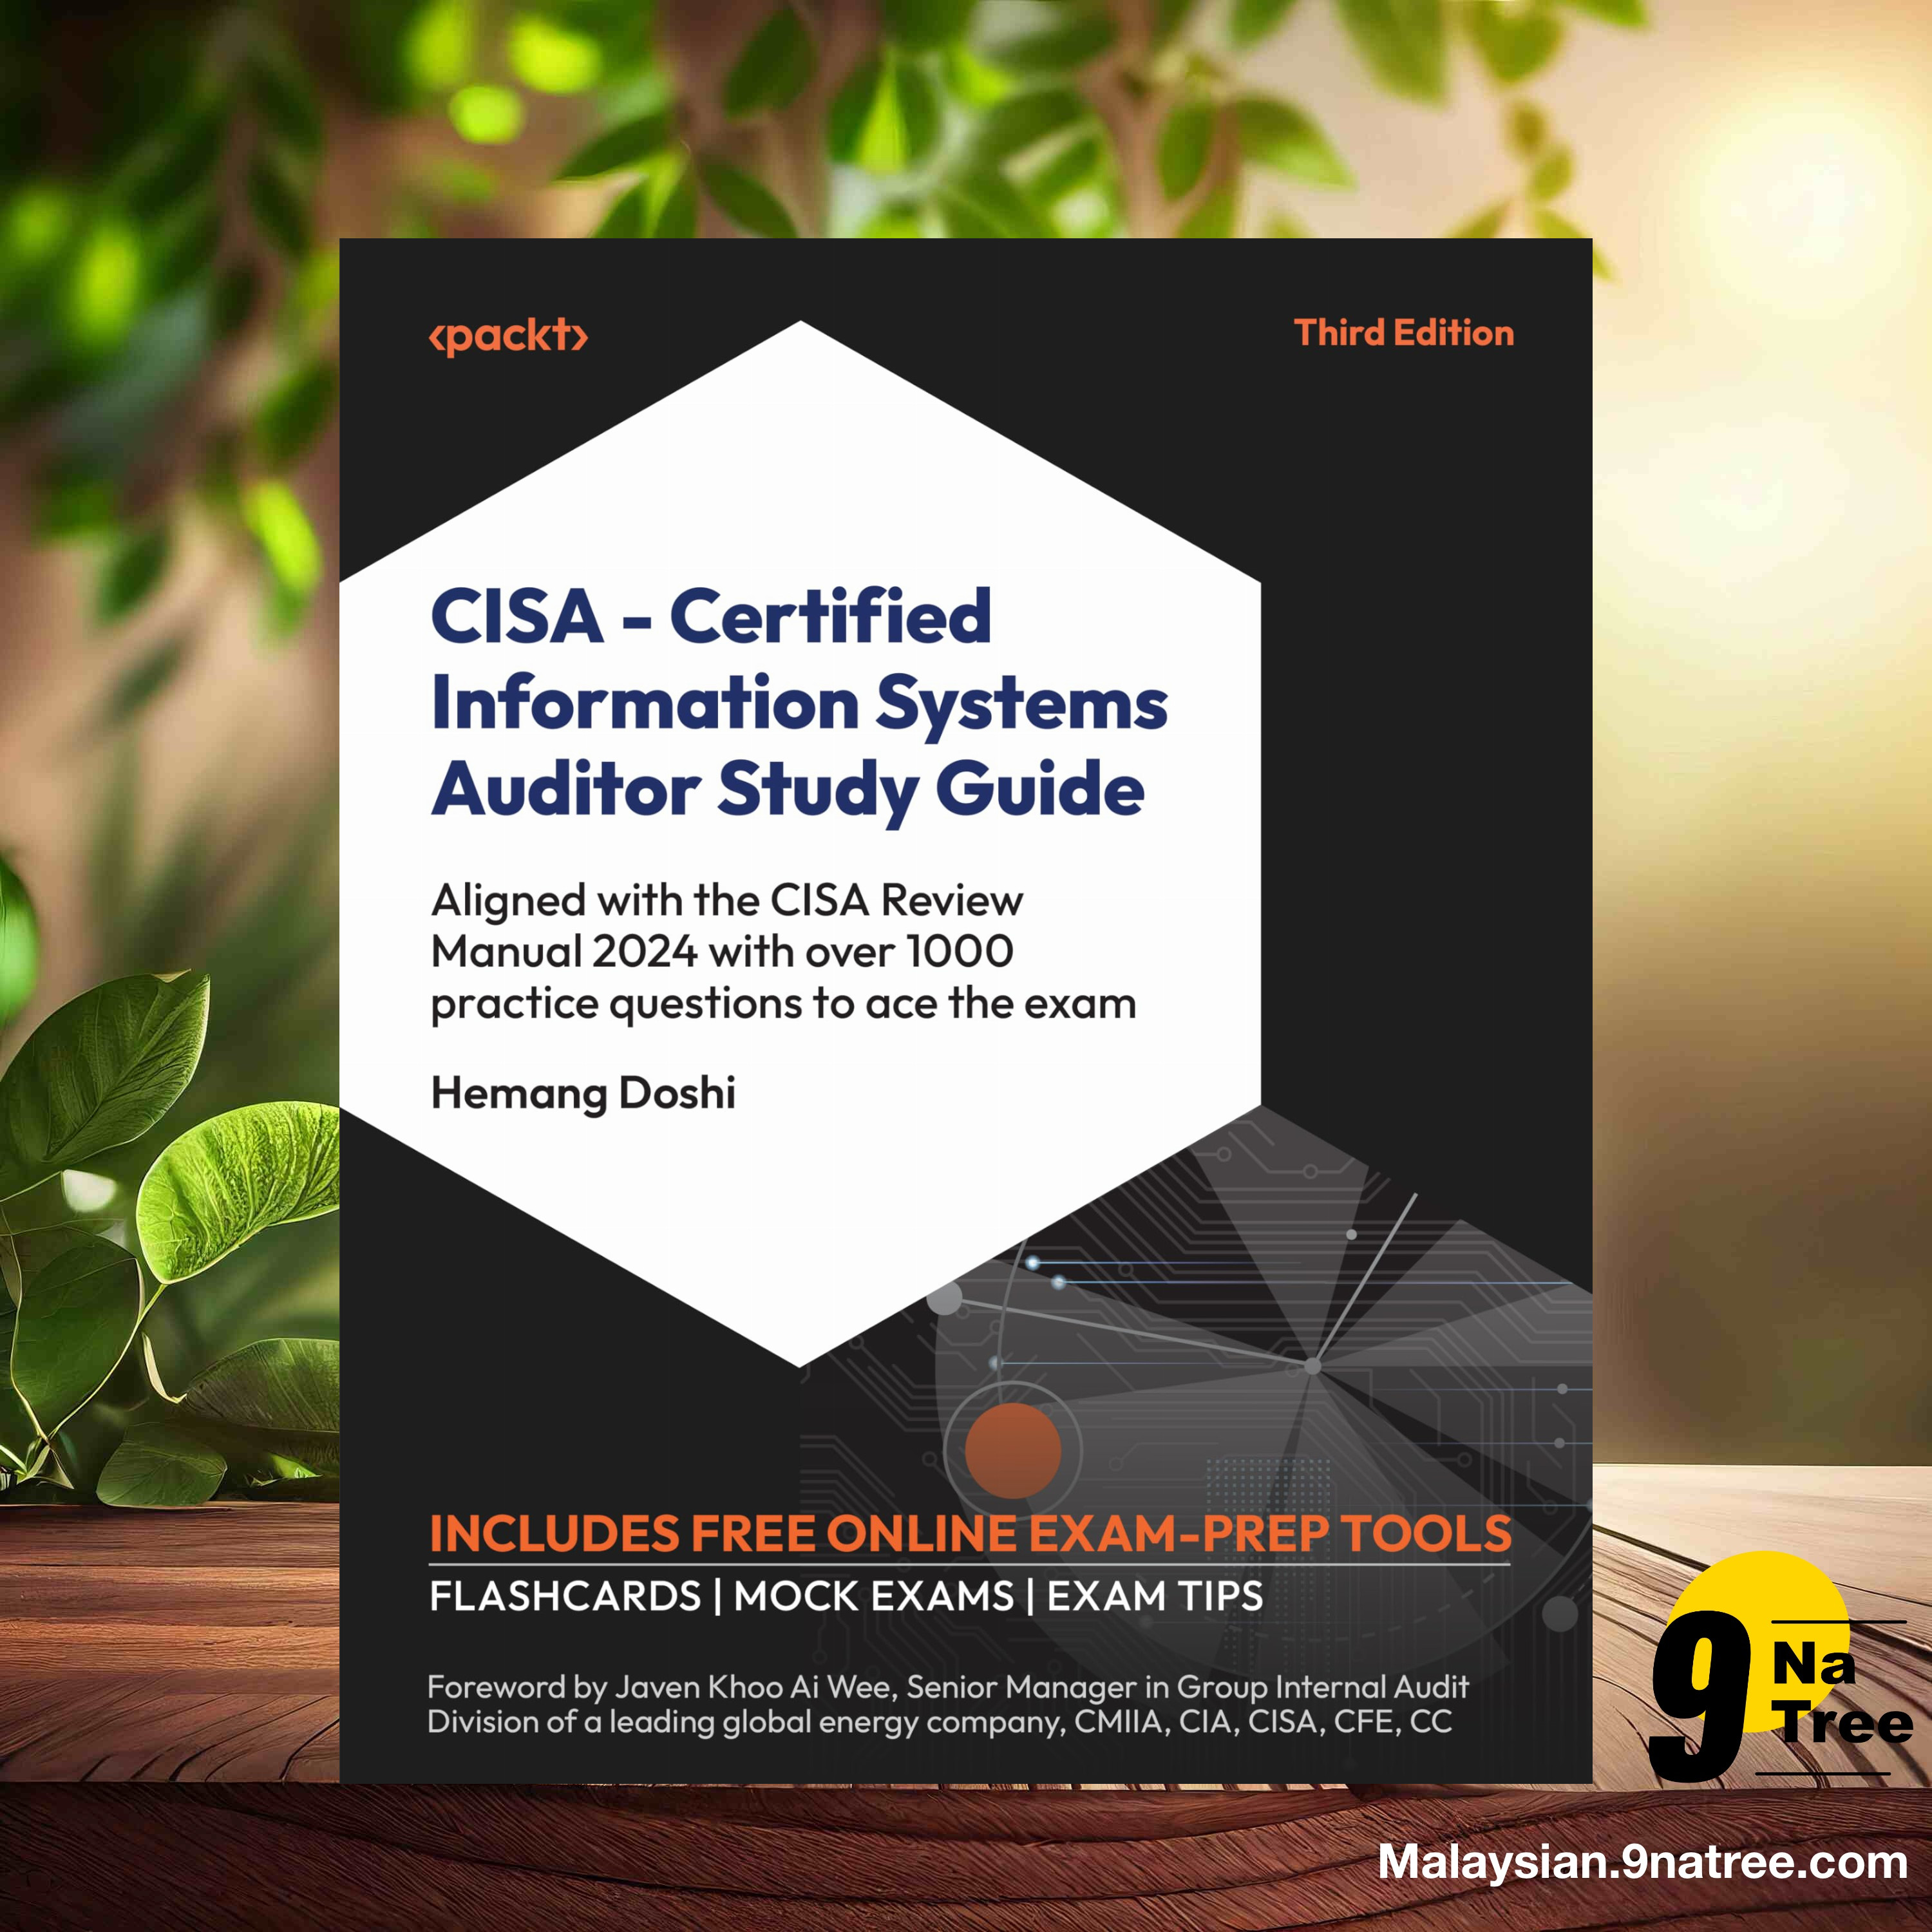
[Ulasan] CISA – Certified Information Systems Auditor Study Guide (Hemang Doshi) Diringkaskan.
Published 21 hours ago
Description
CISA – Certified Information Systems Auditor Study Guide (Hemang Doshi)
- Beli di Amazon Books:
https://www.amazon.com/dp/1835882862?tag=9natree-20
- Taja dan Sokong kami:
https://9natree.com/page/sponsor-and-support.html
- Topik Menarik:
- Perancangan audit bermula dengan risiko, skop, dan objektif yang jelas
- Pelaksanaan audit menuntut bukti yang mencukupi, relevan, dan boleh dipercayai
- Tadbir urus dan pengurusan IT perlu dinilai sebagai dua tanggungjawab berbeza
- Pemerolehan, pembangunan, dan pelaksanaan sistem menentukan kawalan sejak awal
- Operasi, daya tahan, dan keselamatan aset maklumat saling berkait
- Baca selanjutnya: https://malaysian.9natree.com/read/1835882862/
CISA – Certified Information Systems Auditor Study Guide edisi ketiga oleh Hemang Doshi, dengan sumbangan Javen Khoo Ai Wee, ialah buku ulang kaji profesional untuk persediaan pensijilan CISA daripada ISACA. Buku ini diselaraskan dengan CISA Official Review Manual edisi ke-28, iaitu rujukan 2024, dan memberi tumpuan kepada audit sistem maklumat, tadbir urus IT, pembangunan sistem, operasi, keselamatan aset maklumat, serta daya tahan perniagaan. Bentuknya bukan buku teori audit yang semata-mata akademik. Ia menggabungkan penerangan asas, penegasan perkara penting untuk peperiksaan, dan soalan penilaian kendiri yang meniru cara calon perlu menimbang risiko, kawalan, bukti, dan keutamaan audit. Dengan lebih 1,000 soalan latihan serta sumber dalam talian seperti peperiksaan olok-olok dan kad imbas, buku ini dibina sebagai pelan belajar yang tersusun. Nilai utamanya ialah usaha menterjemahkan skop CISA yang luas kepada bahan yang lebih mudah diulang kaji, termasuk untuk pembaca daripada latar bukan teknikal yang mahu memahami fungsi audit IT dalam organisasi.
- Beli di Amazon Books:
https://www.amazon.com/dp/1835882862?tag=9natree-20
- Taja dan Sokong kami:
https://9natree.com/page/sponsor-and-support.html
- Topik Menarik:
- Perancangan audit bermula dengan risiko, skop, dan objektif yang jelas
- Pelaksanaan audit menuntut bukti yang mencukupi, relevan, dan boleh dipercayai
- Tadbir urus dan pengurusan IT perlu dinilai sebagai dua tanggungjawab berbeza
- Pemerolehan, pembangunan, dan pelaksanaan sistem menentukan kawalan sejak awal
- Operasi, daya tahan, dan keselamatan aset maklumat saling berkait
- Baca selanjutnya: https://malaysian.9natree.com/read/1835882862/
CISA – Certified Information Systems Auditor Study Guide edisi ketiga oleh Hemang Doshi, dengan sumbangan Javen Khoo Ai Wee, ialah buku ulang kaji profesional untuk persediaan pensijilan CISA daripada ISACA. Buku ini diselaraskan dengan CISA Official Review Manual edisi ke-28, iaitu rujukan 2024, dan memberi tumpuan kepada audit sistem maklumat, tadbir urus IT, pembangunan sistem, operasi, keselamatan aset maklumat, serta daya tahan perniagaan. Bentuknya bukan buku teori audit yang semata-mata akademik. Ia menggabungkan penerangan asas, penegasan perkara penting untuk peperiksaan, dan soalan penilaian kendiri yang meniru cara calon perlu menimbang risiko, kawalan, bukti, dan keutamaan audit. Dengan lebih 1,000 soalan latihan serta sumber dalam talian seperti peperiksaan olok-olok dan kad imbas, buku ini dibina sebagai pelan belajar yang tersusun. Nilai utamanya ialah usaha menterjemahkan skop CISA yang luas kepada bahan yang lebih mudah diulang kaji, termasuk untuk pembaca daripada latar bukan teknikal yang mahu memahami fungsi audit IT dalam organisasi.