Episode Details
Back to Episodes
第554回:放置されるWordPress運用に潜むリスクと対策、代替案としてのWixという選択肢
Description
 ラウンドナップWebコンサルティングの中山陽平です。
この記事のまとめ
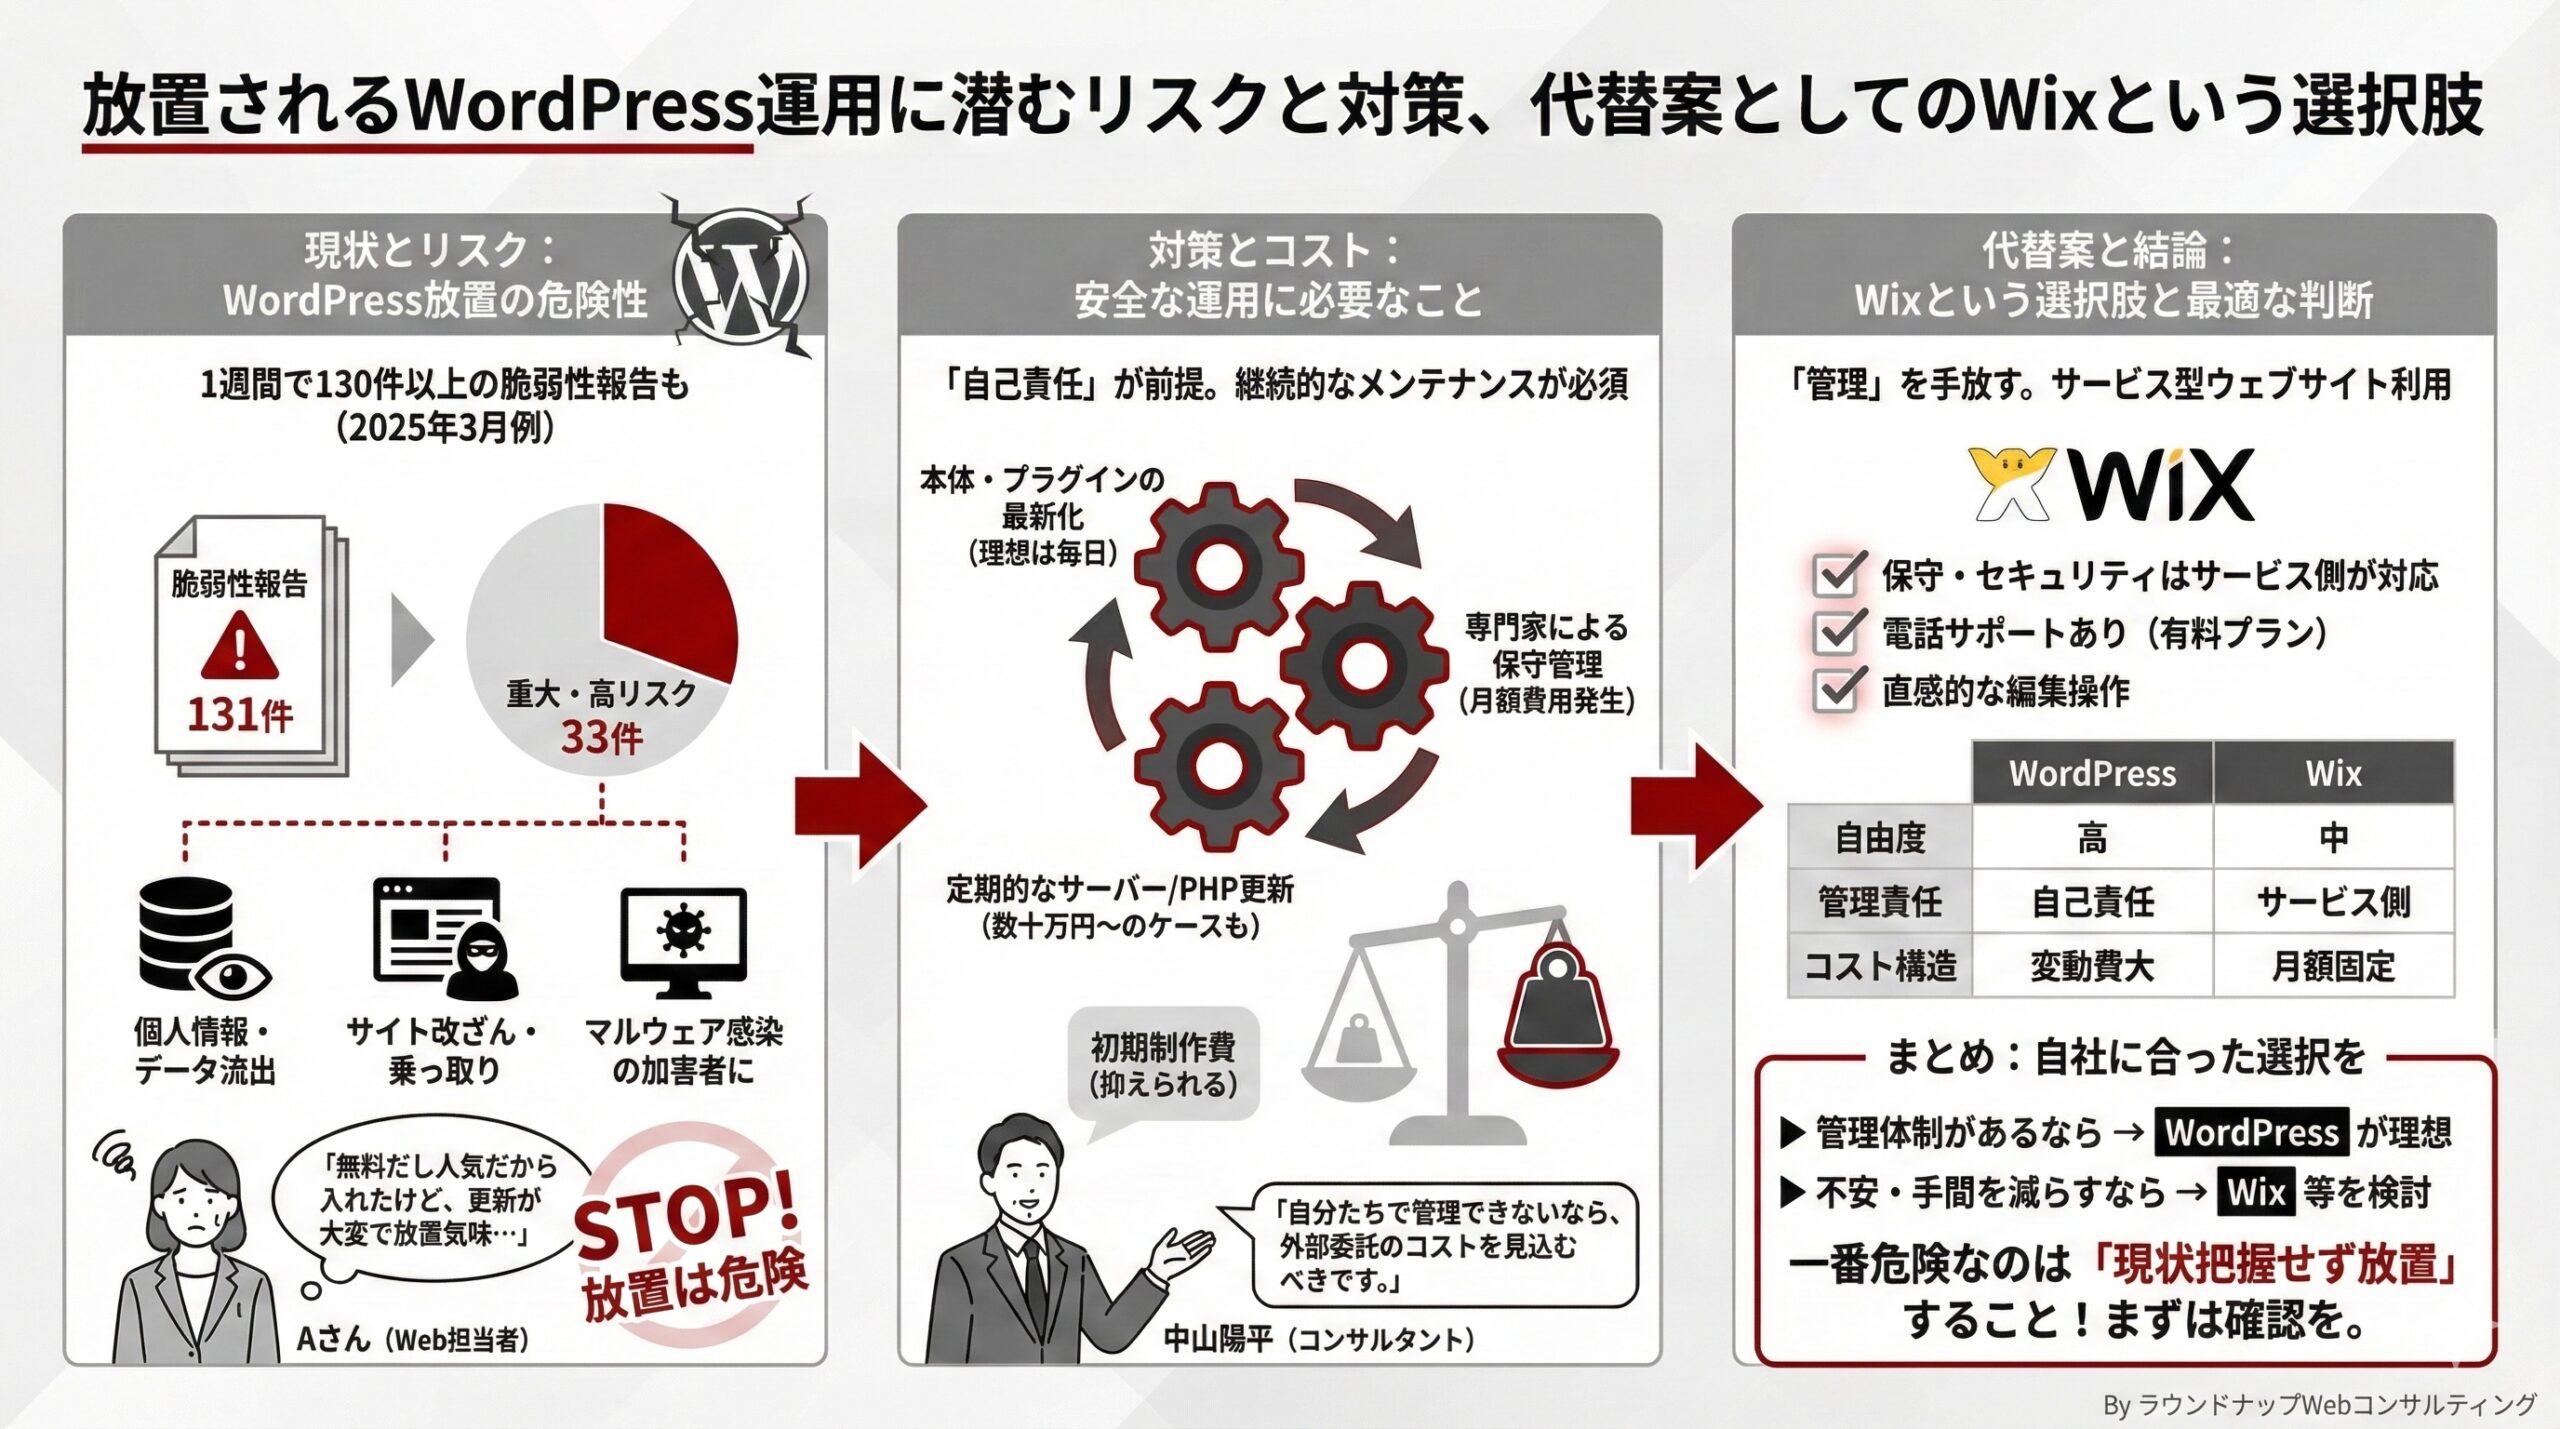
このページでは、WordPressサイトを「作ったまま放置」してしまうことのリスクと、その対策、そして代替案としての Wix という選択肢についてお話しします。内容を先にざっくりまとめると、次のようになります。
- WordPress自体はとても優れたCMS(Content Management System)で、きちんと運用できるなら積極的に使う価値がある
- ただし「入れたら終わり」ではなく、日々のアップデートやプラグイン管理など、継続的なメンテナンスが前提になっている
- メンテナンスを怠ると、サイトだけでなくお客さま側にも被害が出るセキュリティリスクが現実的に存在する
- WordPressを選ぶなら、サーバー代+月々の保守費+数年ごとのPHPバージョンアップ費用まで含めてトータルコストを考える必要がある
- 「自分たちだけで守りきる自信がない」場合は、保守を外部に任せるか、そもそも Wix などのホスティング込みサービスに切り替えるという選択肢がある
- 2025年3月時点で、セキュリティや運用に不安が強いなら、代替案としてまず検討してほしいのが Wix(有料のオンラインサービスで、バージョンアップなどはサービス側が行ってくれる)
- 今、自分のサイトが何で動いているか分からない場合は、まずそこを確認することが最優先になる
ここから先は、ポッドキャストでお話しした内容をベースに、できるだけそのままの温度感で整理しながら、順番を入れ替えつつ読みやすい形にしていきます。
はじめに:WordPressサイト運用のモヤモヤ
「とりあえずWordPressで作ってもらったけれど、その後ほとんど触れていない」「メンテナンスって聞くけれど、正直あまり分からないまま放置している」 そんな状態になっているサイトは、実はかなり多いです。
問い合わせをいただいてサイトの中を見てみると、
- WordPress本体のバージョンがかなり古いまま
- プラグインが何年もアップデートされていない
- 管理画面に入ると更新通知が大量に溜まっている
といった状態で止まっているケースは、決して珍しくありません。
この記事では、そのような「なんとなく不安だけれど、何をどう考えればよいか分からない」というモヤモヤを、リスクと対策、代替案という3つの切り口で整理していきます。
WordPressは便利でコスパの良いCMS。ただし「メンテナンス前提」
なぜWordPressがよく選ばれるのか
まず前提として、私はWordPressはきちんと運用されていれば本当に素晴らしいソフトウェアだと思っています。 実際、うちで制作・納品しているサイトのうち、感覚的には7〜8割がWordPressベースです。
WordPressが選ばれる大きな理由は、だいたい次のようなところです。
- 本体が無料で使えるオープンソース
- Movable Type など他のCMSと比べても、圧倒的なシェアと情報量がある
- プラグインを入れることで、昔なら何十万・何百万かかったような機能も低コストで実現しやすい
- 制作会社側から見ても、構築・拡張のしやすさという意味でメリットが大きい
こういった背景もあって、「コストを抑えたい」「自分たちで更新したい」という相談をいただいたときに、WordPressを選ばれることはとても多いですし、私自身も条件が合えば積極的に提案しています。
ただし「入れたら終わり」ではなく「守って育てるもの」
一方で、便利さの裏には必ず注意点があります。WordPressの場合、その一番大きなポイントが、 作って終わりではなく、日々のメンテナンスが前提になっているということです。
ここがあいまいなまま、
- 初期費用が安いから
- コスト削減になると聞いたから
という理由だけでWordPressを選んでしまうと、あとからセキュリティリスクと運用コストの両面で「こんなはずでは」となりやすいところがあります。
放置されたWordPressに実際に起きていること
週に100件以上の脆弱性が報告される世界
「WordPressは脆弱性が多い」「セキュリティが心配」という話を、漠然と耳にされたことがあるかもしれません。 ただ、どれくらいの頻度で問題が見つかっているのかまでは、あまりイメージしづらいですよね。
WordPress向けのセキュリティプラグインとして有名な Wordfence(ワードフェンス) は、運営会社が週次で 「Weekly WordPress Vulnerability Report」 というレポートを出しています。 そこでは、ある週だけでも100件を超える脆弱性が報告されていることがあります。
その中には、
- 「あまり深刻ではないもの」
- 「サイトの乗っ取りやデータ流出につながり